Шахраї тиснуть на емоції людини, щоб вона сама добровільно поділилася своїми даними й не звернула увагу на підозрілі деталі.
Останнім часом шахраї під виглядом служби підтримки Meta масово розсилають листи, в яких пропонують адресату безплатно отримати «синю галочку» для своєї сторінки у фейсбуці чи в інстаграмі. У папці «Спам» нашої організаційної електронної пошти таких листів від Meta for Business/Page Center/Support Page — десяток. В одних нам розповідають, чому саме наша фейсбук-сторінка заслуговує на «синю галочку», в інших перераховують її переваги. А щоб переконати нас в ексклюзивності цієї пропозиції, наголошують: запрошення діє лише 24 години. Усе задля того, щоб ми перейшли за посиланням на фішинговий сайт, який нагадує сторінку входу у соцмережу, ввели там номер телефону/електронну пошту і пароль, а потім і код двофакторної автентифікації. І в результаті залишилися б і без «синьої галочки», і без сторінки. Адже щойно шахраї отримують необхідну інформацію, вони швидко наводять свої порядки на сторінках жертв: у бізнес-акаунті призначають нового адміністратора і вилучають старого, а в особистому профілі змінюють електронну адресу, розповідає Ігор Розкладай, заступник директорки, головний експерт з медійного права та модерації контенту в соціальних мережах у Центрі демократії та верховенства права (ЦЕДЕМ).
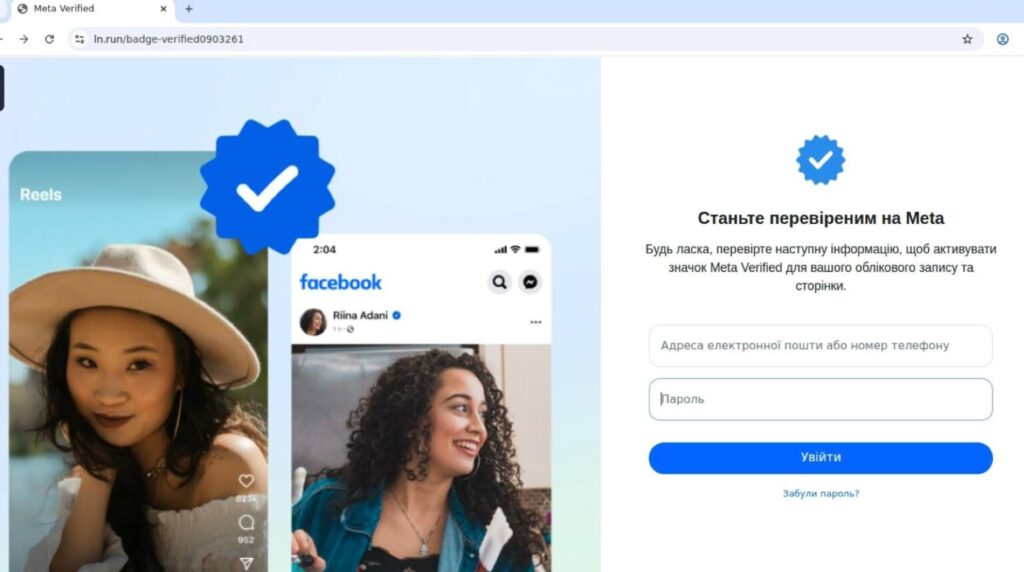
За словами експерта, у таких випадках у фізичної особи високий ризик втратити свою сторінку, оскільки бігтек вважає, що відповідальність за свої дії — передачу даних шахраям — несе користувач. Якщо ж йдеться про сторінки суспільно значимих структур, як-от медіа та громадські організації, то Ігор може допомогти їм подати скаргу до Meta.
Шахраї не вперше розсилають фейкові листи від імені Meta. Наприклад, торік адресатам розсилки закидали порушення умов використання платформи та погрожували заблокувати акаунти. Звісно, щоб уникнути «блокування», потрібно було перейти за посиланням та пройти перевірку. А далі все, як у схемі з «синьою галочкою». Однак, зауважує Ігор Розкладай, цього разу шахраї краще змакетували листи та непогано адаптували їх українською мовою.
Насправді Meta не надсилає поштою пропозицій безплатної верифікації. Щоб отримати «синю галочку», треба заповнити спеціальну форму на самій платформі: у фейсбуці це можна зробити за посиланням, а в інстаграмі ця функція доступна лише у застосунку. Профіль або сторінка, яку користувач подає на верифікацію, має відповідати певним критеріям. Один із них — популярність: людину, бренд або компанію часто шукають в інтернеті та згадують в різних медіа (платні публікації та рекламу Meta до уваги не бере). Тому в аплікаційній формі радять надавати посилання на статті та дописи, які підтверджують, що ваша сторінка або профіль цікаві громадськості.
Якщо користувач подавав заявку на верифікацію в Instagram, протягом 30 днів йому має надійти сповіщення в розділі «Активність» про те, чи верифіковано його обліковий запис. Щодо Facebook, то у його довідковому центрі не пояснюється, як саме платформа повідомлятиме користувачу про своє рішення. Тож про це ми запитали в адміністраторів фейсбук-сторінки Чернівецької міської ради, яка два тижні тому отримала значок верифікації. «Про успішне проходження верифікації нам повідомили не через електронну пошту і не через сповіщення на платформі, а телефоном. З нами зв’язався менеджер Facebook», — сказали в установі.
Під нещодавню фішингову атаку потрапили і ті, хто в цей час подавав заявку на «синю галочку» і чекав відповіді від Meta. Дехто таки перейшов за посиланням і втратив доступ до свого акаунту. Серед них є і медіа, каже Ігор Розкладай.
Що робити, коли надходить підозрілий лист від Meta?
Коли ви отримуєте подібні листи, експерт рекомендує:
- Звернути увагу на адресу відправника. Системні повідомлення мають приходити з одного із цих доменів: fb.com, facebook.com, facebookmail.com, instagram.com, meta.com, metamail.com. Незрозумілий набір букв в адресі, яка закінчується на -org, має насторожити. Подеколи шахраї відправляють листи через AppSheet — легітимну платформу Google для автоматизації робочих процесів. Це дозволяє таким повідомленням успішно проходити перевірку на спам і потрапляти безпосередньо в папку «Вхідні», кажуть у Лабораторії цифрової безпеки. «Зараз поштові сервіси намагаються посилювати захист, ставлячи жорсткіші вимоги до автентичності домену. Наприклад, нам доводилося у доменному записі додавати спеціальні параметри, які ідентифікують наш домен як автентичний. Однак я регулярно отримую спам, відісланий нібито з моєї ж адреси. Тобто шахраям якось вдається підмінювати електронну адресу. Це гра в кішки-мишки: компанії встановлюють блокування, потім шахраї знаходять у системі якісь слабкі місця, компанії вживають певних заходів і знову по колу. Це постійний процес. І тут нічого сталого бути, в принципі, не може», — каже Ігор Розкладай.
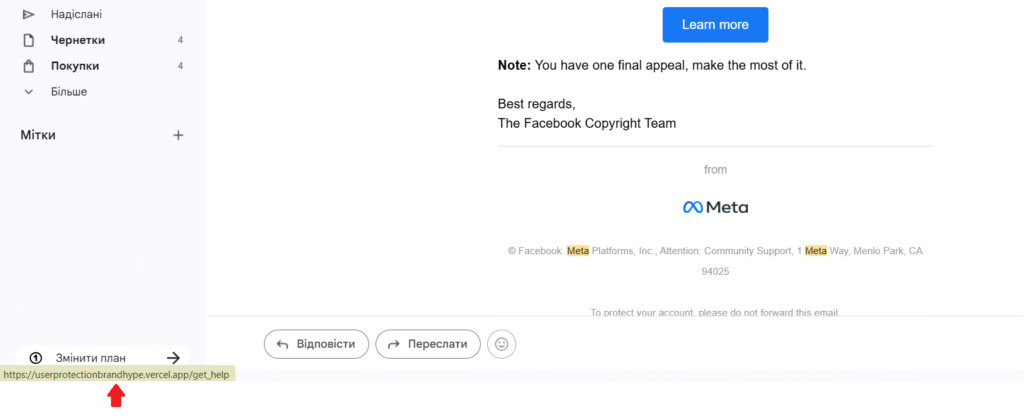
- Перевірити, куди веде посилання у листі (це можливо у веб-інтерфейсі). Наведіть мишкою курсор на кнопку, яку пропонує натиснути відправник, — і вам ліворуч висвітиться посилання. Однак часом шахраї використовують сервіси редиректу: спочатку користувач потрапляє на справжню сторінку умовного фейсбуку, а потім його перенаправляють на фішинговий сайт. Компанії намагаються на це реагувати, наприклад, попереджають користувачів, що вони покидають платформу і переходять на зовнішній ресурс. Як проміжну ланку шахраї ще використовують PDF-файли. Користувачу під різним приводом пропонують завантажити файл, виконати у ньому певні дії й, зрештою, перейти з нього на фішинговий ресурс. Це дозволяє шахраям обходити попередження і різні можливі захисні інструменти самих платформ.
«Здебільшого в основі фішингу — “злам” людини. Технологічний злам, як правило, вже наслідок. Простіше не атакувати вас якимось вірусом, а змусити вас самих зі страху чи з радості виконати певні дії (перейти за посиланням, завантажити файл), які відкриють шахраям доступ до ваших даних. Тому потрібно бути пильними й завжди рахувати до десяти перед тим, як погодитись на якусь дію», — радить Ігор Розкладай.
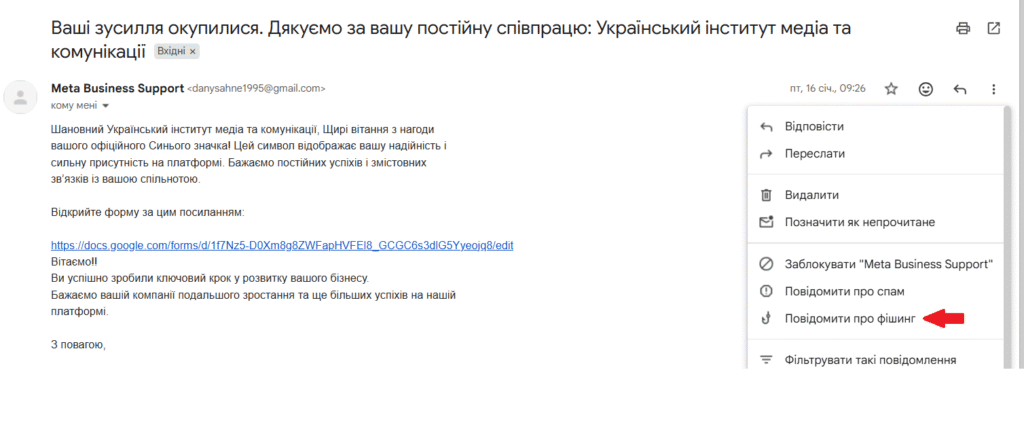
Якщо вам на пошту Gmail надійшов подібний лист, радимо натиснути на три крапки й обрати функцію «Повідомити про фішинг». Наша організація так і зробила.
«Майстерня інформаційної стійкості» створена в межах проєкту з медіаграмотності для людей старшого віку (60+), який реалізує Український інститут медіа та комунікації в партнерстві з DW Akademie за фінансової підтримки Федерального міністерства економічного співробітництва та розвитку Німеччини (BMZ).
Головне зображення: ilgmyzin / Unsplash
Також читайте:
Чому українців банять у соцмережах ? Конспект вебінару Ігоря Розкладая
Як в анонімних телеграм-каналах цькують українських підлітків